 EMZETT.
VPN
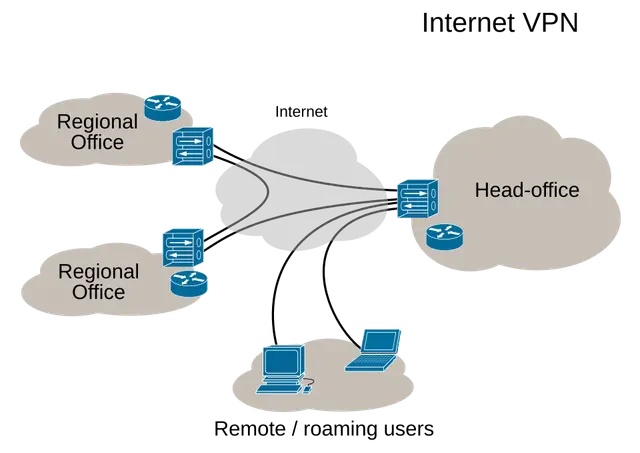 Bild: Ludovic.ferre (talk · contribs), CC BY-SA 4.0, Wikimedia Commons

Kurz: “Virtual Private Network” — ein verschlüsselter Tunnel durch ein unsicheres Netzwerk (meist das Internet), der zwei Netze oder ein Gerät und ein Netz so verbindet, als wären sie direkt verkabelt.
Genauer: Ein VPN verschlüsselt den gesamten Datenverkehr zwischen Client und VPN-Server, sodass Dritte im dazwischenliegenden Netz (z. B. ein öffentliches WLAN) den Inhalt nicht mitlesen können. Typische Einsatzzwecke: Fernzugriff von Mitarbeitern auf das Firmennetzwerk, Verbindung mehrerer Standorte eines Unternehmens (Site-to-Site-VPN), oder Umgehen geografischer Sperren. Technisch basiert ein VPN meist auf einem Tunnel-Protokoll (z. B. WireGuard, OpenVPN, IPSec) kombiniert mit Verschlüsselung.
Im Detail
Wie ein VPN den scheinbaren Standort verändert
Ein VPN verändert aus Sicht des restlichen Internets, WO ein Gerät scheinbar steht:
Ohne VPN:  Gerät -> [öffentliches WLAN, ungeschützt] -> Ziel-Server
                     (jeder im selben WLAN kann theoretisch mitlesen)

Mit VPN:   Gerät -> [verschlüsselter Tunnel] -> VPN-Server -> Ziel-Server
                     (das Ziel sieht nur die IP des VPN-Servers, nicht die echte)
Site-to-Site vs. Remote-Access-VPN
Für Unternehmen ist der häufigste Anwendungsfall der Fernzugriff (Remote-Access-VPN): Mitarbeiter im Homeoffice verbinden sich über ein VPN mit dem Firmennetzwerk, sodass sie interne Systeme (die eigentlich nur im lokalen Firmennetz erreichbar sind) genauso nutzen können, als säßen sie physisch im Büro — ohne dass diese internen Systeme direkt und ungeschützt aus dem gesamten Internet erreichbar sein müssten. Davon zu unterscheiden ist das Site-to-Site-VPN, bei dem nicht ein einzelnes Gerät, sondern zwei ganze Netzwerke dauerhaft über einen VPN-Tunnel verbunden werden — typisch, um mehrere Firmenstandorte oder ein Rechenzentrum mit einer Cloud-Umgebung so zu koppeln, dass Geräte auf beiden Seiten sich gegenseitig erreichen können, als lägen sie im selben lokalen Netz.
Protokolle im Vergleich
Die konkrete Protokollwahl hat spürbare Auswirkungen: OpenVPN gilt als sehr ausgereift und flexibel konfigurierbar, hat aber einen vergleichsweise großen, komplexen Code (über 100.000 Zeilen), was die Angriffsfläche für Sicherheitslücken vergrößert. WireGuard wurde bewusst radikal einfacher gehalten (unter 4.000 Zeilen Kernel-Code), verwendet moderne, fest vorgegebene Kryptografie-Algorithmen statt konfigurierbarer Auswahl und gilt inzwischen wegen der geringeren Komplexität, besseren Auditierbarkeit und höheren Geschwindigkeit als bevorzugte Wahl für neue Implementierungen. IPSec wiederum ist besonders in Unternehmensnetzen verbreitet, weil es oft direkt in Netzwerk-Hardware (Router, Firewalls) integriert ist und sich gut für Site-to-Site-Verbindungen zwischen Standorten mit fester Infrastruktur eignet.
Grenzen und Vertrauensverschiebung
Bei kommerziellen Consumer-VPN-Diensten (die oft für Privatsphäre oder Geo-Umgehung beworben werden) ist ein wichtiger Punkt zu bedenken: Das VPN verschiebt lediglich das Vertrauen — statt dem eigenen Internetanbieter muss man stattdessen dem VPN-Anbieter vertrauen, der technisch den gesamten Verkehr sehen KÖNNTE (auch wenn seriöse Anbieter eine “No-Logs”-Politik verfolgen, die sich allerdings von außen kaum unabhängig überprüfen lässt, sofern kein regelmäßiges externes Audit veröffentlicht wird). Ein VPN macht niemanden komplett anonym — die Zielseite, mit der man letztlich kommuniziert, sieht weiterhin, wer eingeloggt ist, sobald man sich z. B. mit dem eigenen Namen anmeldet, VPN hin oder her. Für echte Anonymität (wo selbst der Netzwerkbetreiber die Zielseite nicht kennt) braucht es andere Ansätze wie das Tor-Netzwerk, das den Verkehr über mehrere unabhängige, verschachtelt verschlüsselte Relays leitet statt über einen einzelnen zentralen VPN-Anbieter.
VPN vs. Proxy
Ein häufiges Missverständnis ist die Gleichsetzung von VPN und einfachem Proxy: Ein Proxy leitet nur den Verkehr bestimmter Anwendungen (oft nur den Browser) um und verschlüsselt dabei meist nichts zusätzlich — ein VPN arbeitet dagegen auf Betriebssystem-Ebene, verschlüsselt grundsätzlich den gesamten Datenverkehr aller Anwendungen und leitet ihn durch den Tunnel, unabhängig davon, welches Programm die Verbindung aufbaut.