 EMZETT.
Firewall
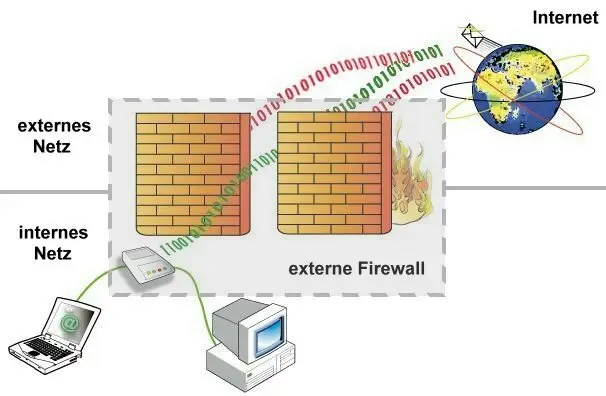 Bild: Unbekannt, CC BY-SA 3.0 de, Wikimedia Commons

Kurz: Ein System (Hardware oder Software), das den Netzwerkverkehr zwischen zwei Netzen anhand vorgegebener Regeln filtert und unerwünschte Verbindungen blockiert.
Genauer: Eine Firewall sitzt typischerweise zwischen einem internen, vertrauenswürdigen Netz (z. B. Firmennetzwerk) und einem externen, nicht vertrauenswürdigen Netz (Internet). Regeln arbeiten meist auf Basis von IP-Adressen, Ports und Protokollen — z. B. “eingehender Verkehr auf Port 22 nur von bestimmten IPs erlauben”. Man unterscheidet Paketfilter (prüfen einzelne Pakete), Stateful-Firewalls (verfolgen den Zustand ganzer Verbindungen) und Application-Layer-Firewalls (prüfen Inhalte auf Anwendungsebene).
Im Detail
Eine typische Firewall-Regelliste (hier vereinfacht im Stil von iptables/Cloud-Security-Groups) folgt dem Prinzip “erlaube nur explizit Genanntes, blocke den Rest”:
ERLAUBE  eingehend  TCP  Port 443 (HTTPS)  von überall
ERLAUBE  eingehend  TCP  Port 22  (SSH)    nur von Büro-IP-Bereich
ERLAUBE  ausgehend  alle Ports              (Server darf selbst Anfragen stellen)
BLOCKIERE eingehend alles andere            (Standard-Regel am Ende)
Die Reihenfolge der Regeln ist entscheidend: Die meisten Firewalls werten Regeln von oben nach unten aus und wenden die ERSTE passende an — eine zu weit gefasste Regel weiter oben kann eine spezifischere, restriktivere Regel darunter komplett aushebeln.
Man unterscheidet außerdem nach Standort in der Infrastruktur: Eine Netzwerk-Firewall sitzt am Rand eines gesamten Netzwerks (z. B. am Internetzugang eines Unternehmens) und schützt alle dahinterliegenden Geräte gemeinsam. Eine Host-basierte Firewall (z. B. ufw/Windows Defender Firewall) läuft direkt auf einem einzelnen Gerät und filtert nur dessen eigenen Verkehr — beide Ebenen werden in der Praxis oft kombiniert (“Defense in Depth”: mehrere unabhängige Schutzschichten, damit eine durchbrochene Schicht nicht sofort das gesamte System kompromittiert).
Web Application Firewalls (WAFs) sind eine speziellere Variante, die auf der Anwendungsschicht arbeitet: Statt nur IP/Port zu prüfen, analysieren sie den Inhalt von HTTP-Anfragen und können z. B. typische SQL-Injection-Muster erkennen und blockieren, bevor sie die eigentliche Anwendung erreichen.
Stateful vs. zustandslose Filterung
Der Unterschied zwischen einem einfachen Paketfilter und einer Stateful-Firewall ist praktisch bedeutsam: Ein reiner Paketfilter betrachtet jedes Paket isoliert und muss deshalb für ausgehende Anfragen UND die zugehörigen eingehenden Antworten jeweils eigene Regeln definieren — fehleranfällig und unübersichtlich. Eine Stateful-Firewall merkt sich dagegen den Zustand bestehender Verbindungen (welcher interne Rechner hat wann eine Anfrage an welchen externen Server gestellt) und erlaubt automatisch die zugehörige Antwort, ohne dass dafür eine explizite Regel nötig wäre — das ist heute der Standardansatz in praktisch jeder modernen Firewall.
Next-Generation Firewalls
Moderne “Next-Generation Firewalls” (NGFW) gehen über klassische Paket-/Verbindungsfilterung hinaus: Sie kombinieren Firewall-Funktionalität mit Intrusion-Detection/-Prevention-Systemen (erkennen bekannte Angriffsmuster im Datenverkehr selbst), Deep Packet Inspection (prüfen den tatsächlichen Inhalt von Paketen, nicht nur Header-Informationen) und teils sogar Anwendungserkennung (unterscheiden z. B. “normaler HTTPS-Verkehr” von “verschleiertem Tunneling-Verkehr über Port 443”). Diese Funktionsvielfalt macht sie deutlich mächtiger, aber auch komplexer zu konfigurieren als klassische Paketfilter.
Firewall-Regeln als häufige Fehlerquelle
Eine überraschend häufige Ursache realer Sicherheitsvorfälle sind nicht ausgeklügelte Angriffstechniken, sondern schlicht falsch konfigurierte Firewall-Regeln — etwa eine Cloud-Datenbank, die versehentlich für “0.0.0.0/0” (also das gesamte Internet) statt nur für die eigene Anwendungsserver-IP geöffnet wurde. Solche Fehlkonfigurationen sind eine der Hauptursachen für die massenhaften Datenlecks bei Cloud-gehosteten Datenbanken, die regelmäßig in den Nachrichten auftauchen — automatisierte Scan-Tools (ähnlich wie Nmap) durchsuchen das Internet kontinuierlich nach solchen offen erreichbaren, eigentlich privat gedachten Diensten.
Firewalls im Zusammenspiel mit anderen Schutzmaßnahmen
Eine Firewall allein schützt nicht vor Angriffen, die über erlaubte Ports/Protokolle laufen (z. B. ein Angriff über legitimen HTTPS-Verkehr auf Port 443) — sie ist eine von mehreren Verteidigungsschichten, nicht die einzige. In Kombination mit VPN-Zugängen für Remote-Mitarbeitende, Intrusion-Detection-Systemen und regelmäßigen Sicherheitsupdates entsteht erst ein umfassenderes Schutzkonzept (“Defense in Depth”).