 EMZETT.
Malware
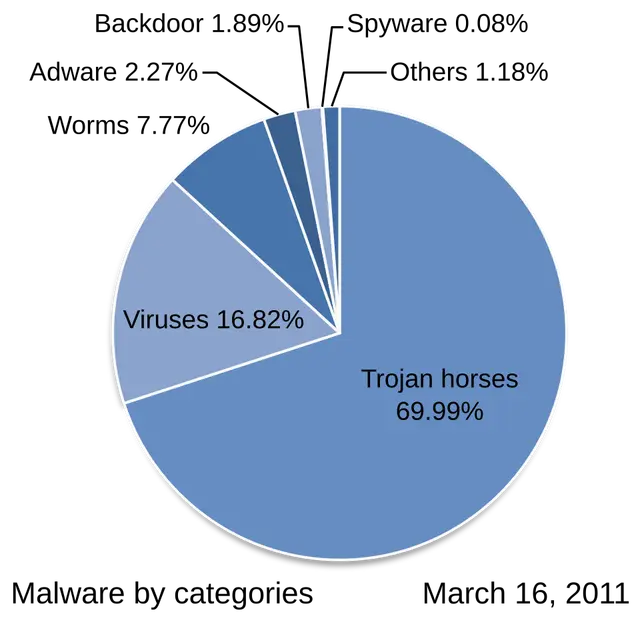 Bild: Malware_statics_2011-03-16-es.svg: Kizar derivative work: Kizar (talk), CC BY-SA 3.0, Wikimedia Commons

Kurz: Sammelbegriff (“malicious software”) für jede Art von Software, die absichtlich Schaden anrichtet, Daten stiehlt oder Systeme kompromittiert.
Genauer: Malware ist der Oberbegriff für konkrete Unterarten wie Viren (verbreiten sich durch Anhängen an andere Programme), Würmer (verbreiten sich selbstständig über Netzwerke), Trojaner (tarnen sich als nützliche Software) und Ransomware (verschlüsselt Daten und erpresst Lösegeld). Schutzmaßnahmen umfassen Antiviren-Software, regelmäßige Patches (viele Malware nutzt bekannte Sicherheitslücken aus), Firewalls und Nutzer-Awareness (die meiste Malware gelangt über Social Engineering ins System).
Im Detail
Übersicht über die wichtigsten Malware-Kategorien und wie sie sich unterscheiden:
Virus     - hängt sich an andere Programme/Dateien an, braucht menschliches
            Zutun (z. B. Ausführen einer infizierten Datei) zur Verbreitung
Wurm      - verbreitet sich SELBSTSTÄNDIG über Netzwerke, ohne dass jemand
            eine Datei öffnen muss (nutzt oft Sicherheitslücken aus)
Trojaner  - tarnt sich als nützliche/harmlose Software, verbreitet sich
            nicht selbst, sondern wird bewusst installiert
Ransomware - verschlüsselt/sperrt Daten und erpresst Lösegeld
Spyware   - sammelt heimlich Informationen über den Nutzer
Rootkit   - versteckt sich und andere Malware tief im System, oft mit
            Admin-/Kernel-Rechten, schwer zu entdecken
Diese Kategorien schließen sich nicht gegenseitig aus — moderne Malware kombiniert oft mehrere Eigenschaften (ein Trojaner kann z. B. Ransomware nachladen, die sich dann wie ein Wurm im lokalen Netzwerk weiterverbreitet). Der Verbreitungsweg unterscheidet sich ebenfalls stark: Klassische Viren brauchen eine ausgeführte Datei, Würmer nutzen oft ungepatchte Sicherheitslücken in Netzwerkdiensten, und die mit Abstand häufigste Einfallsroute heute ist Social Engineering — Phishing-E-Mails, die Nutzer dazu bringen, selbst einen schädlichen Anhang zu öffnen oder auf einen präparierten Link zu klicken.
Mehrschichtiger Schutz (“Defense in Depth”) gilt als Standard: Antiviren-Software erkennt bekannte Signaturen, regelmäßige Sicherheitsupdates schließen ausnutzbare Lücken, eine Firewall blockiert unerwünschte Netzwerkverbindungen, und Backups (getrennt vom Hauptsystem) stellen sicher, dass selbst ein erfolgreicher Angriff keinen dauerhaften Datenverlust bedeutet.
Signaturbasierte vs. verhaltensbasierte Erkennung
Antiviren-Software erkennt Malware traditionell über Signaturen — eindeutige Hash-Werte oder charakteristische Byte-Muster bereits bekannter Schadsoftware, ähnlich einem digitalen Fingerabdruck. Das Problem: Neue, bisher unbekannte Malware (oder auch nur eine leicht abgewandelte Version bekannter Malware) wird von rein signaturbasierten Scannern übersehen. Moderne Sicherheitslösungen ergänzen das deshalb um verhaltensbasierte Erkennung (Heuristik): Statt nach bekannten Mustern zu suchen, überwachen sie VERDÄCHTIGES VERHALTEN (z. B. ein Programm, das plötzlich beginnt, in kurzer Zeit tausende Dateien zu verschlüsseln, oder eines, das versucht, Systemdateien zu manipulieren) — das erkennt auch bislang unbekannte (“Zero-Day”-)Malware, produziert aber tendenziell mehr Fehlalarme.
Fileless Malware
Eine wachsende Herausforderung ist “Fileless Malware”: Schadsoftware, die nicht als klassische Datei auf der Festplatte gespeichert wird, sondern ausschließlich im Arbeitsspeicher läuft und legitime, bereits im Betriebssystem vorhandene Werkzeuge missbraucht (z. B. PowerShell-Skripte, die direkt aus einer Phishing-Mail heraus ausgeführt werden, ohne je eine Datei zu speichern). Weil klassische Antiviren-Scanner primär Dateien auf der Festplatte prüfen, ist Fileless Malware deutlich schwerer zu entdecken — Verteidigung erfordert hier eher eine Überwachung ungewöhnlicher PROZESSAKTIVITÄT als klassisches Datei-Scannen.
Advanced Persistent Threats (APT)
Am anderen Ende des Spektrums stehen “Advanced Persistent Threats”: hochentwickelte, oft staatlich gesponserte Angriffe, die nicht auf schnellen, sichtbaren Schaden abzielen, sondern auf langfristigen, unbemerkten Zugriff — teils über Monate oder Jahre. Solche Angriffe kombinieren häufig mehrere der genannten Malware-Kategorien mit gezieltem Social Engineering und maßgeschneiderten Zero-Day-Exploits (siehe auch Pegasus als bekanntes Beispiel kommerzieller, hochentwickelter Spyware) — der Aufwand steht in keinem Verhältnis zu gewöhnlicher, breit gestreuter Malware und richtet sich typischerweise gegen hochwertige Ziele wie Regierungen, kritische Infrastruktur oder große Unternehmen.
Siehe auch: Virus, Ransomware, Firewall